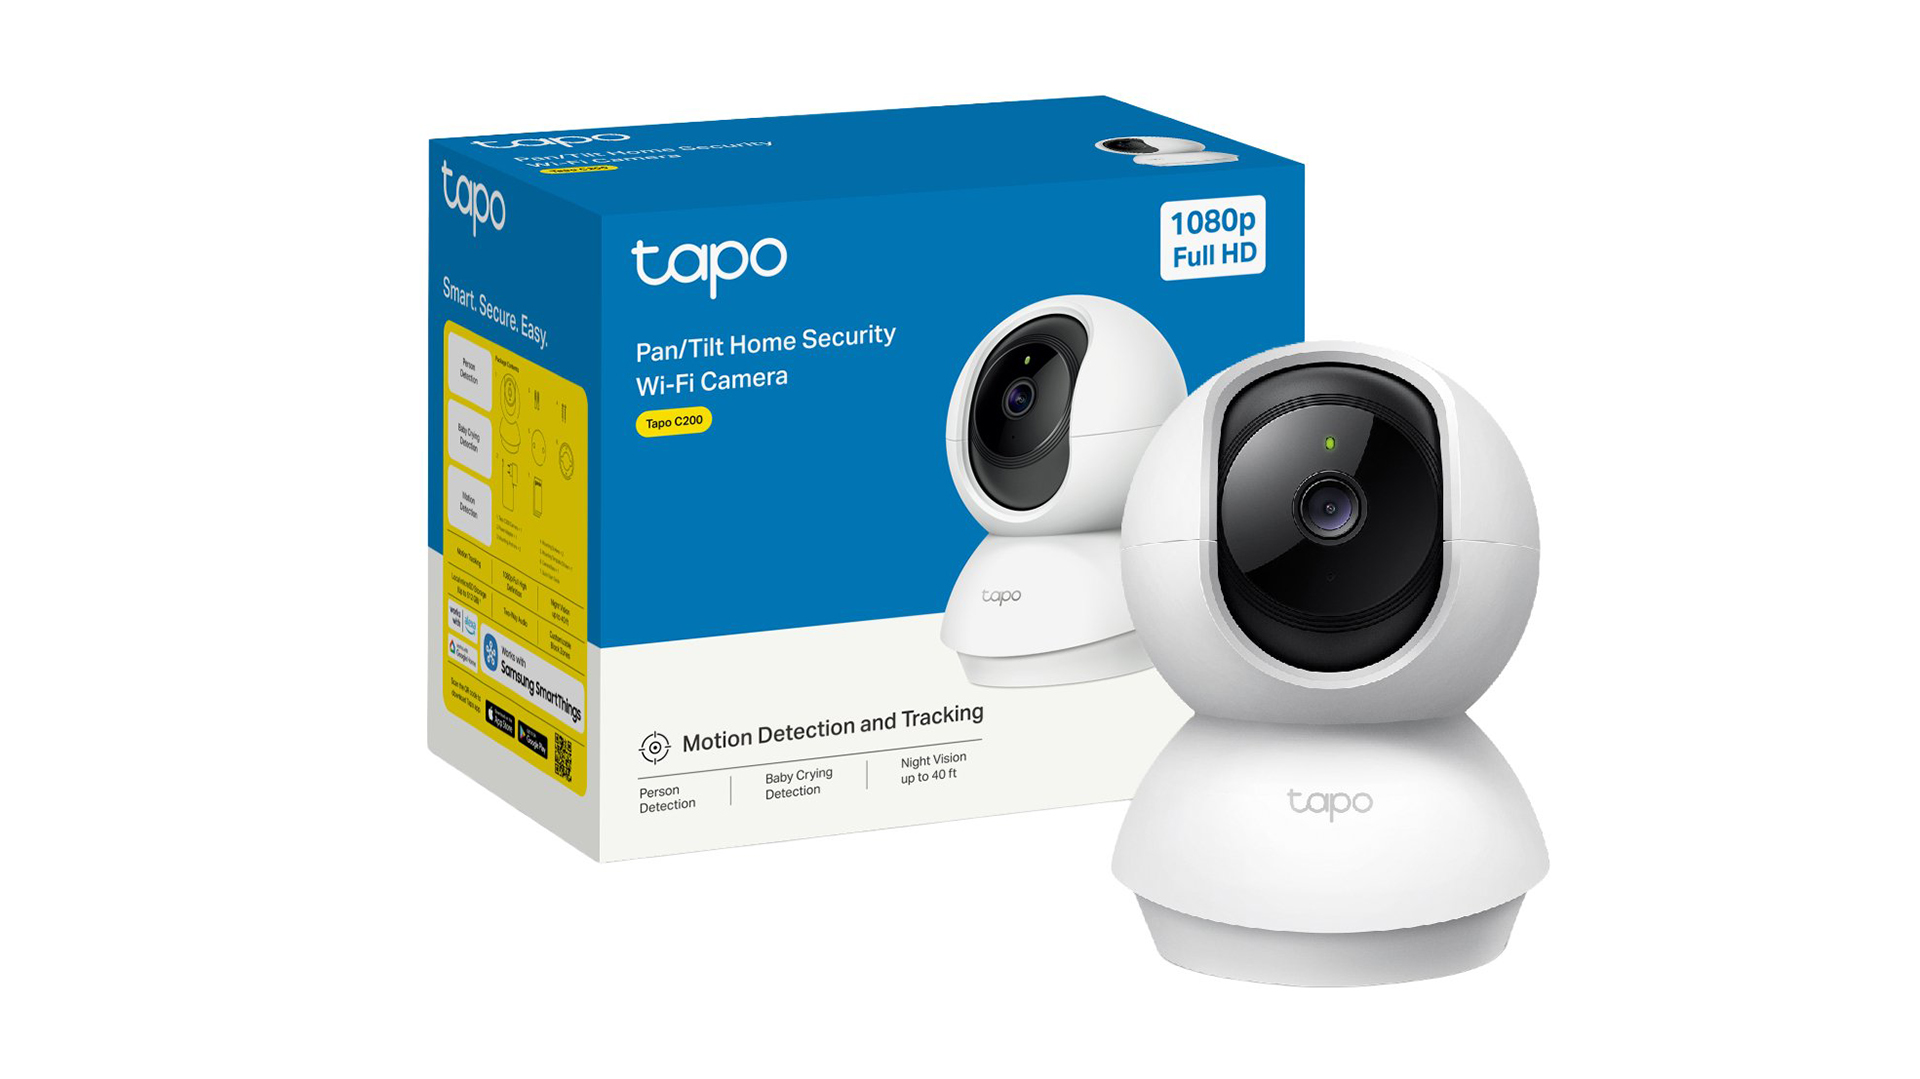
TP-Link a corrigé une faille de connexion dans ses caméras Tapo C200 et C120 qui donnait à quiconque sur le même réseau un accès administrateur.
La société de sécurité OPSWAT a découvert ces failles, et ses chercheurs ont décrit deux vulnérabilités critiques dans la série Tapo C200.
La vulnérabilité la plus grave, CVE-2026-15315, obtient un score de 8,7 et touche également un second modèle, le Tapo C120, que l’avis de TP-Link indique comme affecté dans sa version matérielle V1.
Comment fonctionne le contournement de la connexion
La faille se situe dans l’interface de gestion que les deux caméras utilisent sur HTTPS, où les chercheurs d’OPSWAT Khoi Tran et Thai Do ont identifié un second chemin de vérification qui accepte comme réponse d’authentification une valeur que la caméra émet pendant la connexion.
Le résultat est une session administrateur après un petit nombre de requêtes, sans mot de passe ni session existante requise, ce qui ouvre la vidéo en direct, les enregistrements stockés et les paramètres de configuration à toute personne sur le même réseau.
Cet accès prend des enjeux plus élevés lorsque la caméra fait office de moniteur pour bébé, ce que les chercheurs d’OPSWAT affirment exposerait à un attaquant la « vidéo en direct, la vision nocturne, la détection des pleurs et l’audio bidirectionnel ».
En parallèle de ce contournement, le CVE-2026-15316 obtient un score de 7,1 et n’affecte que le C200, où un morceau volumineux de données chiffrées des identifiants Wi‑Fi peut faire planter le service HTTPS ou redémarrer l’appareil jusqu’à ce qu’il se rétablisse.
Les deux attaques nécessitent que l’attaquant soit déjà sur le même réseau Wi‑Fi ou dans un écosystème de confiance, ce qui limite le risque aux personnes qui disposent déjà d’un accès au réseau domestique.
Correctifs et un bogue non signalé
TP-Link a publié des mises à jour du micrologiciel pour les deux modèles qui corrigent les CVE-2026-15315 et CVE-2026-15316, et les propriétaires doivent installer la dernière version sur chaque caméra afin de bloquer le contournement de connexion et, pour le C200, le bogue de plantage.